


Aperçu Cartes de crédit prépayées
 Comparer les cartes et les conditions
Information importante :
Am 10. April 2024 wurden das Kundenportal sowie der Web-Zugriff auf das Kartenkonto eingestellt. Bitte laden Sie die Swiss Bankers App herunter, um weiterhin uneingeschränkten Zugriff auf alle Dienste zu haben.
Vous êtes un partenaire de distribution de Swiss Bankers?
Hier geht es zum Partnerportal.
Un e-mail de votre banque, un appel affichant le numéro de votre supérieur ou un site web qui ressemble à l’original : tout paraît familier – et c’est précisément sur cet effet que repose le spoofing. Des fraudeurs se font passer pour des personnes, des entreprises ou des services de confiance afin d’obtenir des données ou de l’argent. Découvrez les différentes formes de spoofing, comment reconnaître la supercherie et comment vous protéger.
 05.10.2026
 Miryana
Imaginez que l'on sonne à votre porte. Sur l'écran de votre interphone, vous voyez un livreur en uniforme tenant un colis à votre nom. La plupart des gens lui ouvriraient probablement la porte, même sans savoir avec certitude s’il est vraiment celui qu’il prétend être. C’est exactement sur ce principe que repose le spoofing, mais dans l’espace numérique.
Le terme vient de l’anglais « to spoof » et signifie « simuler » ou « tromper ». Les pirates dissimulent ou falsifient ainsi leur identité, par exemple via une adresse e-mail manipulée, un numéro de téléphone falsifié, une fausse adresse IP ou un site web contrefait. À première vue, la communication semble authentique. C’est précisément cette confiance que les fraudeurs exploitent pour vous inciter, par exemple, à cliquer sur un lien, à saisir des données ou à autoriser un paiement.
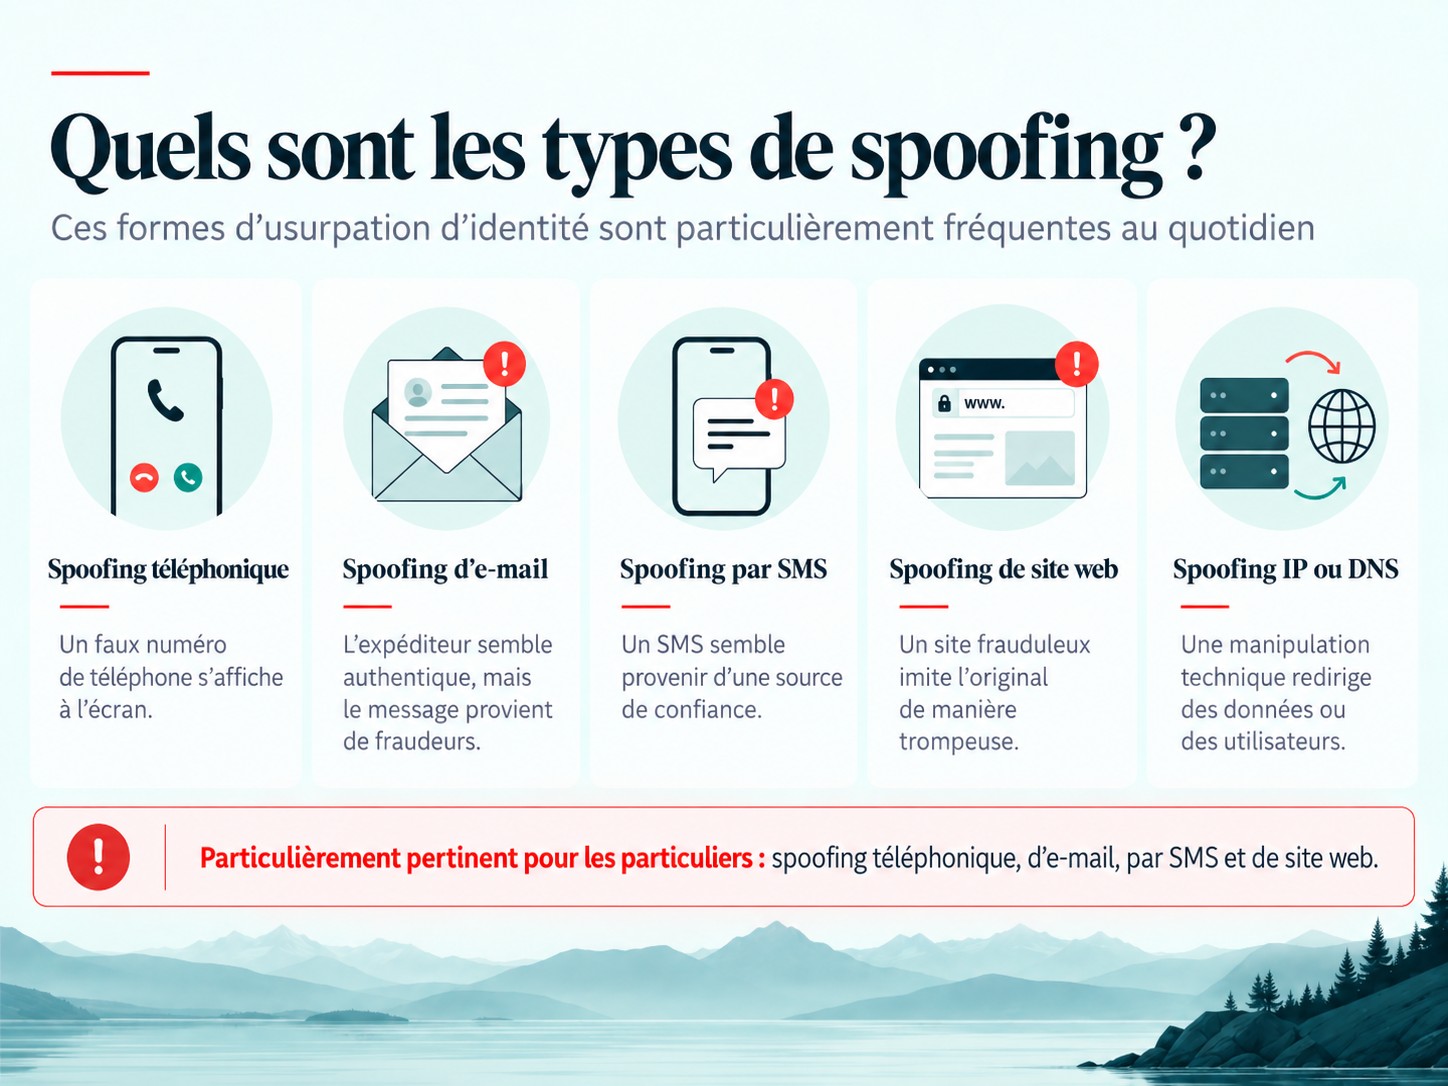
L'usurpation d'identité peut prendre des formes très diverses. Le principe reste toutefois toujours le même : les fraudeurs se font passer pour une personne ou une entité digne de confiance afin qu'un appel, un message ou un site web semble authentique.
Spoofing téléphonique : dans ce cas, le numéro de téléphone affiché est falsifié. Par exemple, le numéro d’une banque, d’une administration ou d’une entreprise connue peut s’afficher sur votre écran, alors que l’appel provient en réalité de fraudeurs. Ceux-ci prétendent, par exemple, devoir bloquer un paiement suspect et vous demandent en échange un code de sécurité ou un code TAN.
Spoofing d’e-mail : l’adresse de l’expéditeur est modifiée de manière à ce qu’un e-mail semble provenir d’une personne ou d’une organisation connue. Souvent, vous êtes ensuite invité à cliquer sur un lien, à ouvrir une pièce jointe ou à divulguer des informations confidentielles.
Spoofing par SMS : l’expéditeur d’un SMS peut également être falsifié. Un message frauduleux peut ainsi donner l’impression de provenir de votre banque, d’un service de livraison de colis ou d’un autre prestataire de confiance.
Spoofing de site web : les fraudeurs reproduisent des sites web connus de manière aussi fidèle que possible, avec le logo, les couleurs et la mise en page familière. Souvent, seule l’adresse Internet diffère légèrement de l’originale. Par exemple, un prétendu e-mail de sécurité redirige vers une fausse page de connexion, sur laquelle les identifiants saisis sont directement transmis aux fraudeurs.
Spoofing IP et DNS : ces variantes opèrent plutôt en arrière-plan. Elles consistent à manipuler des informations techniques ou à rediriger les utilisateurs vers de faux sites web à leur insu. Pour les particuliers, ces attaques sont généralement plus difficiles à détecter. Prenez donc au sérieux les avertissements de votre navigateur et veillez à maintenir à jour votre navigateur, votre système d’exploitation ainsi que le logiciel de votre routeur.
Au quotidien, les particuliers sont particulièrement souvent confrontés à l’usurpation d’identité par téléphone, e-mail, SMS et sites web. Ces techniques sont souvent utilisées pour instaurer un climat de confiance et rendre les tentatives de fraude ultérieures plus crédibles.
L'usurpation d'identité mise avant tout sur la confiance. Un numéro de téléphone familier, le nom de votre propre banque ou un site web au design professionnel peuvent rapidement donner l'impression que tout est en ordre.
La supercherie est d’autant plus convaincante que les escrocs disposent déjà d’informations personnelles, telles que votre nom, le nom de votre banque ou celui de votre employeur. Plus la prise de contact semble familière, moins on est susceptible de la remettre en question immédiatement.
C’est précisément là que réside la force de l’usurpation d’identité : la supercherie n’est souvent découverte qu’une fois que l’on a déjà agi.
L'usurpation d'identité est souvent difficile à détecter au premier coup d'œil, car elle exploite justement la confiance que vous accordez à un expéditeur connu. L’important n’est donc pas seulement de savoir qui semble vous écrire ou vous appeler, mais surtout ce que l’on vous demande de faire.
Soyez particulièrement attentif à ces signaux d'alerte :
Important : même un numéro de téléphone connu, un nom d’expéditeur familier ou un logo correct ne prouvent pas que le message est authentique. Ce sont précisément ces informations qui peuvent être manipulées dans le cadre d’une usurpation d’identité.
Si un appel, un SMS ou un e-mail vous semble inhabituel, ne vous fiez pas à l'expéditeur affiché. Vérifiez plutôt par vous-même l'origine du message.
Important : en cas de doute, ne rappelez pas simplement le numéro affiché. Utilisez plutôt un numéro de téléphone que vous avez vous-même trouvé via une source officielle.
Si vous avez répondu à un message suspect, transmis des données ou confirmé un paiement, une chose est primordiale : agir rapidement et de manière ciblée. Les mesures à prendre dépendent de ce qui s'est passé.
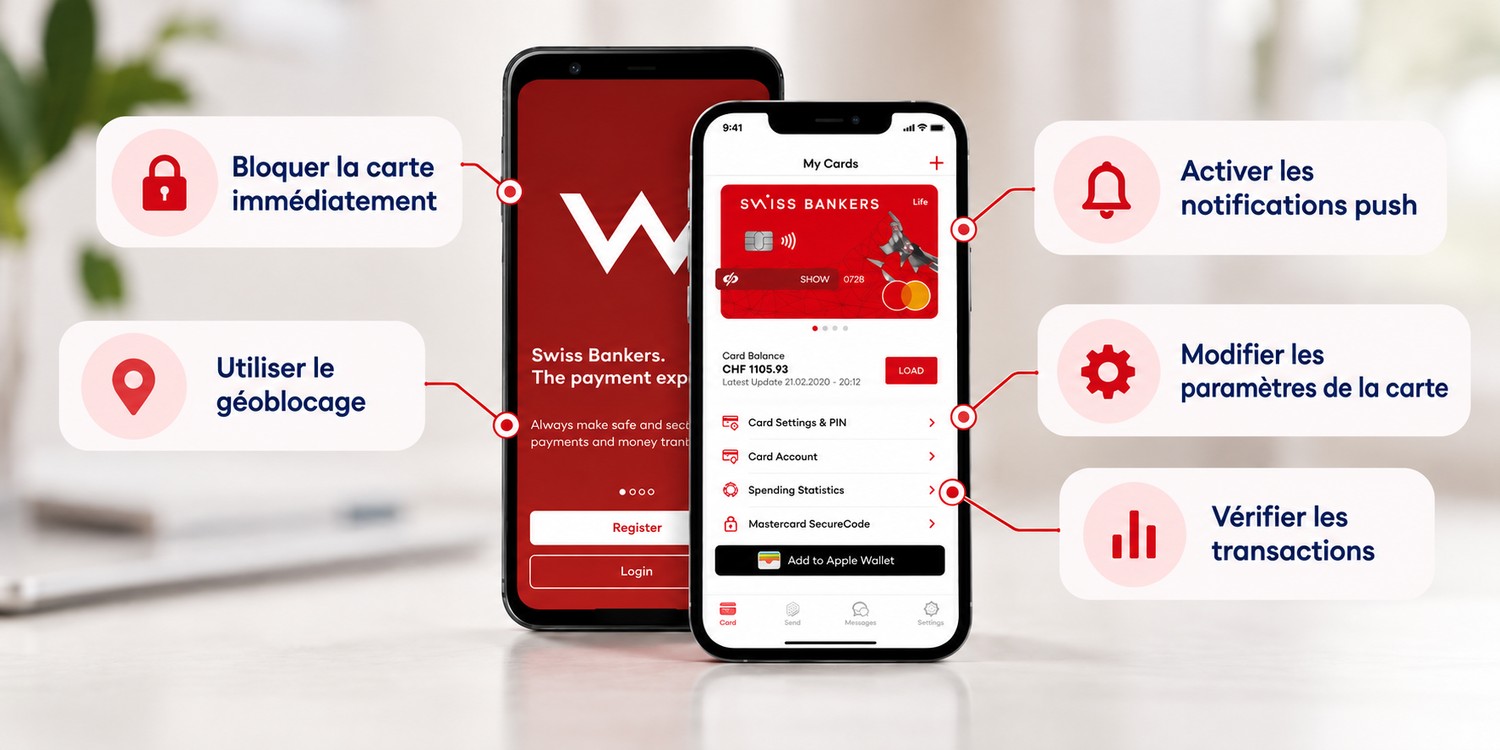
Avec l’application Swiss Bankers, vous pouvez bloquer votre carte immédiatement en cas de besoin, utiliser le géoblocage, activer les notifications push, personnaliser les paramètres de votre carte et vérifier vos transactions. Cela permet de détecter plus rapidement les activités suspectes et de limiter les dommages éventuels.
Il n’est pas toujours possible d’empêcher totalement l’usurpation d’identité. Cependant, quelques mesures simples vous permettent de réduire considérablement ce risque.
L'usurpation d'identité rend les tentatives de fraude particulièrement convaincantes, car les noms, numéros de téléphone, adresses e-mail ou sites web connus inspirent confiance. Or, ce sont précisément ces informations qui peuvent être manipulées.
Soyez donc vigilant si vous êtes contacté de manière inattendue, si l’on vous met la pression pour agir rapidement ou si l’on vous demande de communiquer des données sensibles. Ne vous fiez pas uniquement à l’expéditeur affiché : en cas de doute, vérifiez vous-même la demande via l’application officielle, le site web ou un numéro de téléphone officiel.

© Swiss Bankers 2026


