


Aperçu Cartes de crédit prépayées
 Comparer les cartes et les conditions
Information importante :
Am 10. April 2024 wurden das Kundenportal sowie der Web-Zugriff auf das Kartenkonto eingestellt. Bitte laden Sie die Swiss Bankers App herunter, um weiterhin uneingeschränkten Zugriff auf alle Dienste zu haben.
Vous êtes un partenaire de distribution de Swiss Bankers?
Hier geht es zum Partnerportal.
Une prétendue notification de colis, une carte bloquée ou une demande de paiement urgente : à première vue, ces SMS semblent souvent tout à fait crédibles. C'est précisément ce sur quoi misent les escrocs : ils cherchent à vous inciter à cliquer rapidement afin d'obtenir vos données personnelles, vos mots de passe ou vos informations de carte bancaire. Découvrez comment fonctionne le smishing, quels sont les signes avant-coureurs à repérer et comment vous protéger efficacement.
 03.10.2026
 Miryana
Sommaire :
Le terme « smishing » est issu de la combinaison des mots « SMS » et « phishing ». Il s'agit de messages envoyés par des escrocs qui semblent à première vue fiables, par exemple au nom d'une banque, d'un service de livraison, d'une administration ou d'un opérateur de téléphonie mobile.
L'objectif : vous inciter à réagir le plus rapidement possible et à divulguer ainsi des informations sensibles, sans vous rendre compte que celles-ci aboutissent directement entre les mains des escrocs. Voici quelques exemples typiques de demandes :
cliquer sur un lien menant à un site web frauduleux,
saisir des données personnelles, des mots de passe ou des informations de carte bancaire,
d’installer une application malveillante,
rappeler un numéro de téléphone derrière lequel se cachent des escrocs.
Le smishing relève de l’ingénierie sociale. Au lieu d’exploiter des failles techniques, les auteurs misent de manière ciblée sur les réactions humaines – telles que la pression du temps, la peur, la confiance ou la curiosité.
Le smishing exploite des situations qui nous sont familières au quotidien – et c’est précisément ce qui rend cette arnaque si convaincante.
Une grande attention : les SMS sont souvent lus immédiatement. Sur un smartphone, nous avons d’ailleurs tendance à réagir plus vite qu’à vérifier un message de plus près.
Faux expéditeurs : les noms d’expéditeurs peuvent être falsifiés. Un message frauduleux peut ainsi donner l’impression de provenir d’une banque ou d’une entreprise connue – et, dans certains cas, apparaître dans le même fil de discussion que de véritables SMS.
Petit écran : les longues adresses Internet sont plus difficiles à vérifier sur un smartphone. Les liens suspects passent ainsi plus facilement inaperçus.
Contexte quotidien : les colis, les comptes bancaires, les factures ou les messages administratifs concernent presque tout le monde. C’est pourquoi un tel SMS semble souvent crédible, au moment même où on en a besoin.
Les messages de smishing peuvent prendre des formes très variées, mais suivent généralement le même principe : ils semblent familiers, créent une pression ou éveillent la curiosité, et visent à vous inciter à réagir rapidement. Les escrocs se font particulièrement souvent passer pour des services de livraison, des banques, des administrations ou même des membres de la famille. L'aperçu suivant présente des exemples typiques tirés de la vie quotidienne – et explique quel objectif les escrocs poursuivent ainsi.
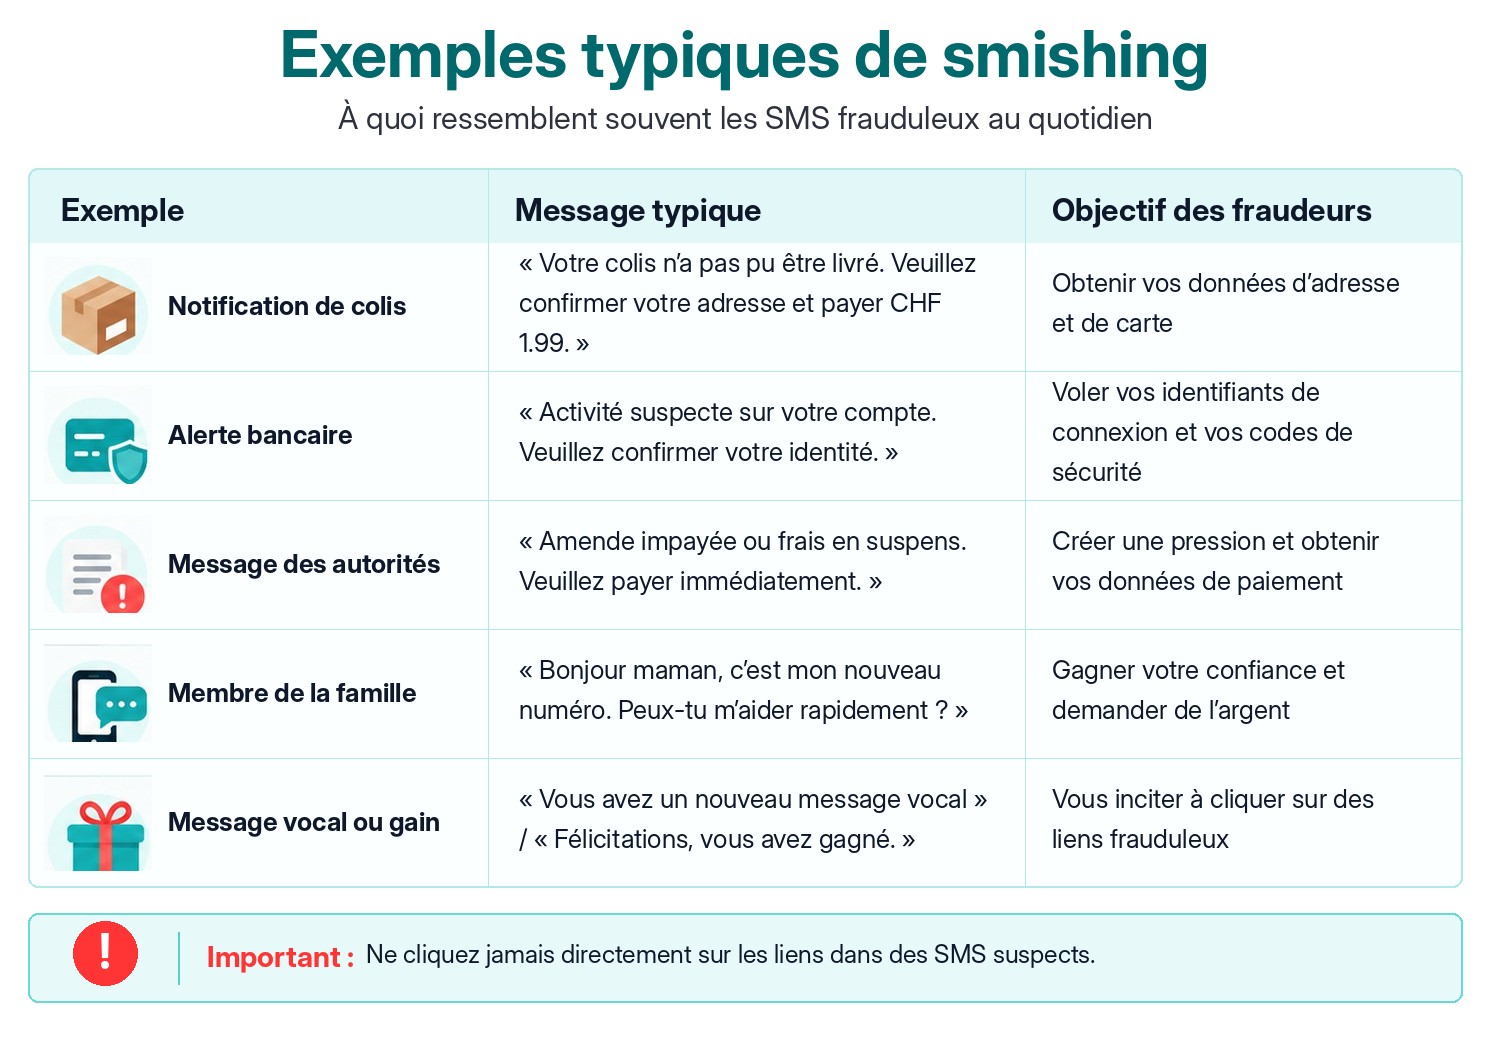
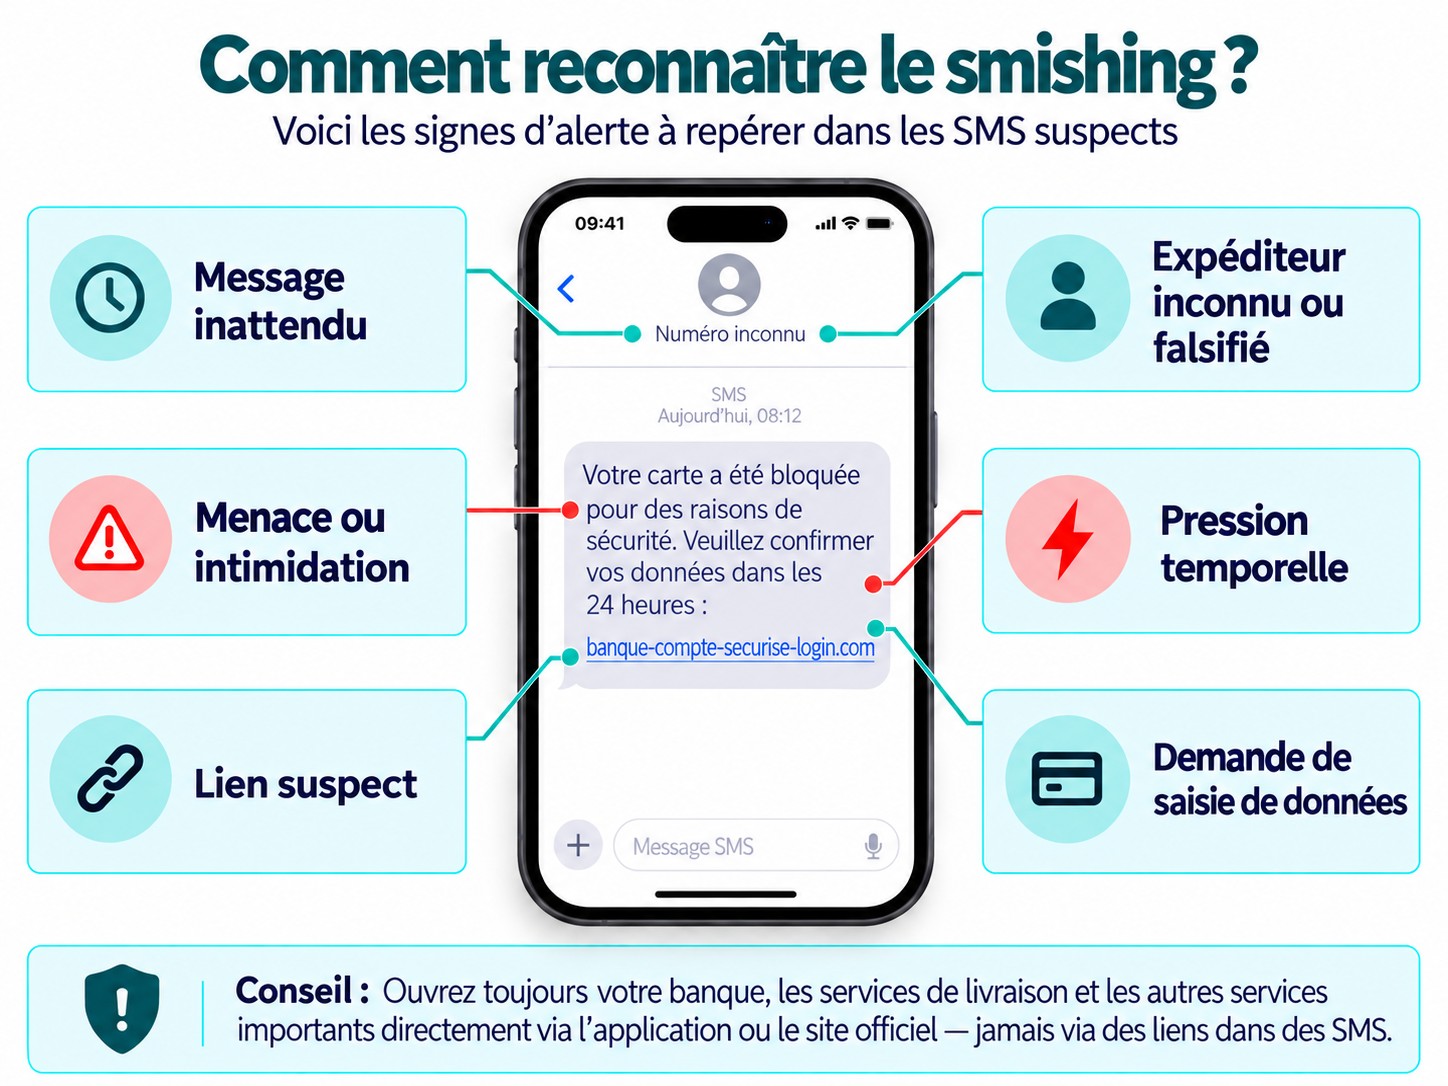
Même les SMS de smishing rédigés de manière professionnelle présentent souvent des signes avant-coureurs caractéristiques :
Demande de saisie de données : les banques et les prestataires sérieux ne vous demandent jamais par SMS de saisir ou de communiquer des mots de passe, des codes PIN ou des codes TAN via un lien. Si de telles données vous sont demandées, c'est un signal d'alerte évident.
Pression temporelle et menaces : des formulations telles que « dans les 24 heures » ou « votre compte sera bloqué » visent à vous pousser à réagir rapidement.
Message inattendu : vous recevez par exemple une notification de colis alors que vous n’attendez aucun envoi, ou un message d’un prestataire auprès duquel vous n’avez même pas de compte.
Expéditeur falsifié : les noms d’expéditeur et les numéros de téléphone peuvent être manipulés. Ainsi, un SMS frauduleux peut donner l’impression de provenir d’une banque ou d’une entreprise connue – parfois même dans le même fil de discussion que de véritables SMS.
Liens suspects : soyez attentif aux adresses Internet inhabituelles, aux fautes de frappe, aux mots superflus ou aux extensions de domaine qui semblent suspectes.
Demande de saisie de données : si l’on vous demande de saisir des mots de passe, des codes PIN, des codes de sécurité ou des informations de carte bancaire via un lien, soyez particulièrement vigilant.
Formule d’appel impersonnelle ou inhabituelle : les formules d’appel générales peuvent être un signal d’alerte – mais les messages frauduleux modernes utilisent parfois aussi des noms et des informations personnelles.
Anomalies linguistiques : les fautes d’orthographe, les formulations inhabituelles ou les caractères spéciaux peuvent indiquer une tentative de fraude. Ne vous fiez toutefois pas uniquement à cela : de nombreux messages de smishing sont désormais rédigés de manière très professionnelle.
Important : un expéditeur qui semble connu ou un message sans faute d’orthographe ne signifie pas automatiquement que le SMS est authentique.
Si un SMS vous semble suspect, il y a une chose à faire avant tout : ne réagissez pas précipitamment.
Ne cliquez pas sur les liens contenus dans le message.
Ne répondez pas et ne rappelez pas le numéro indiqué dans le message. Le simple fait de répondre peut indiquer aux fraudeurs que votre numéro est bien actif.
Ne communiquez aucune donnée personnelle, aucun mot de passe ni aucune information relative à votre carte bancaire.
Vérifiez le message par vous-même : ouvrez l'application officielle ou le site web de l'expéditeur présumé et vérifiez-y s'il s'agit bien d'un message authentique.
Si vous avez des doutes, contactez l’entreprise via ses coordonnées officielles.
Supprimez le message et bloquez l’expéditeur s’il s’agit clairement d’une tentative d’escroquerie.
Signalez tout message suspect. Vous pouvez signaler les tentatives de phishing et de smishing à l’Office fédéral de la cybersécurité (BACS). Cela permet de détecter plus rapidement les sites web frauduleux et de prendre les mesures qui s’imposent.
Il est important de ne jamais utiliser le lien ou les coordonnées figurant dans le SMS suspect pour vérifier l’authenticité du message. Vous éviterez ainsi d’être redirigé directement vers un site web falsifié ou vers les fraudeurs.
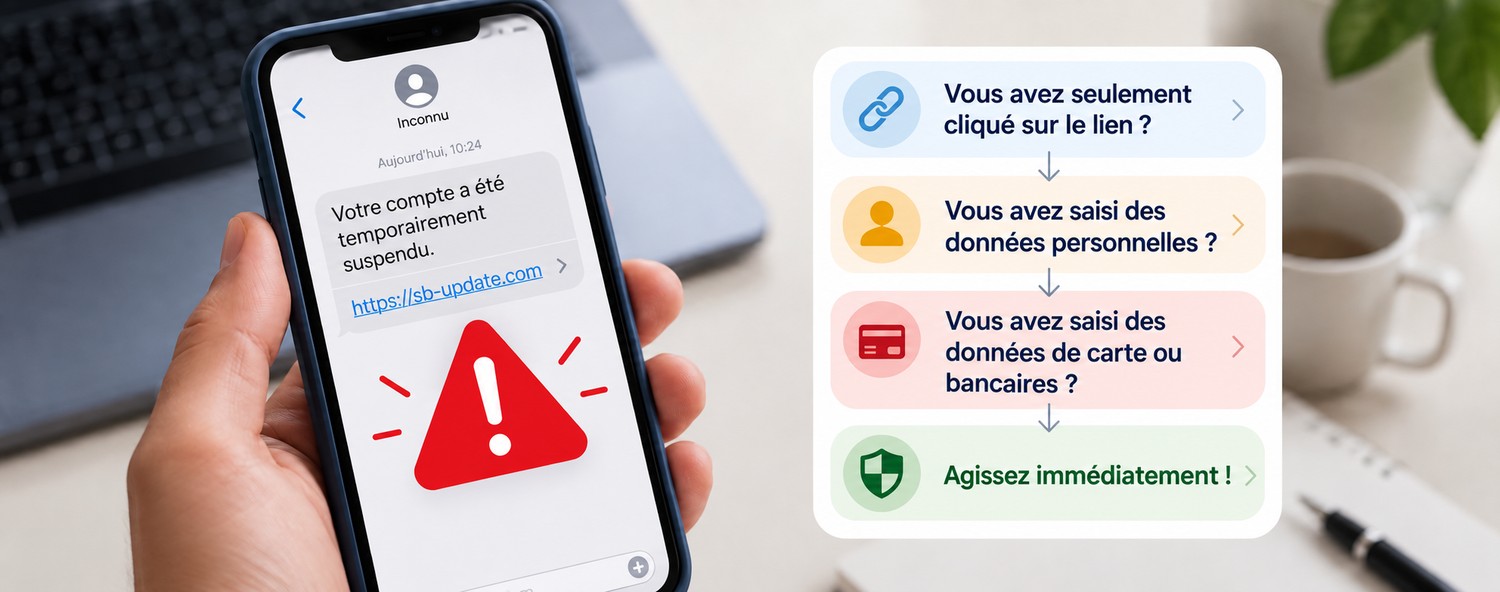
Le fait de cliquer sur un lien suspect ne signifie pas automatiquement qu'un préjudice a déjà été causé. Ce qui compte, c'est ce que vous avez fait ensuite :
Vous avez simplement cliqué, mais n’avez rien saisi : fermez la page et ne téléchargez aucun fichier ni aucune application.
Vous avez saisi vos identifiants : modifiez immédiatement le mot de passe concerné via le site web officiel ou l’application. Si vous utilisez ce même mot de passe pour d’autres services, modifiez-le également sur ces derniers. Activez si possible l’authentification à deux facteurs.
Si vous avez saisi des données bancaires ou de carte : contactez immédiatement votre banque ou l’émetteur de votre carte et vérifiez vos transactions. Si vous possédez une carte Swiss Bankers, vous pouvez, en cas de suspicion de fraude, utiliser directement dans l’application le service en libre-service « Remplacer la carte ».
Codes de sécurité communiqués : contactez immédiatement votre banque ou l’émetteur de votre carte. Ces codes peuvent permettre à des fraudeurs de valider des paiements ou des connexions.
Installation d’une application inconnue : commencez par déconnecter votre smartphone d’Internet et supprimez l’application suspecte. Vérifiez également ses autorisations. En cas de doute, faites vérifier l’appareil par un spécialiste et modifiez vos mots de passe importants à partir d’un appareil de confiance.
Vous pouvez signaler les liens de phishing suspects à l’Office fédéral de la cybersécurité (BACS) via antiphishing.ch. Si vous souhaitez recevoir un retour d’information, utilisez le formulaire de signalement en ligne du BACS.
Si vous avez déjà subi un préjudice financier, le BACS recommande en outre de porter plainte auprès de la police locale. Conservez les SMS et, si possible, les captures d’écran, les numéros de téléphone, les liens et toute autre information relative à la tentative de fraude.
Outre une attitude prudente face aux messages suspects, certains réglages peuvent offrir une protection supplémentaire :
Activer l'authentification à deux facteurs : ainsi, un mot de passe volé ne suffit généralement pas à lui seul pour accéder à un compte.
Contrôler minutieusement les autorisations : ne confirmez les codes TAN, codes de sécurité ou demandes dans les applications bancaires que si vous avez vous-même déclenché l'opération.
Maintenir à jour son smartphone et ses applications : les mises à jour régulières comblent les failles de sécurité connues.
N’installez des applications qu’à partir de boutiques officielles : désactivez si possible l’installation à partir de sources inconnues.
Utilisez les filtres anti-spam et de messagerie : de nombreux smartphones et opérateurs de téléphonie mobile peuvent détecter automatiquement les SMS suspects ou filtrer les messages provenant d’expéditeurs inconnus.
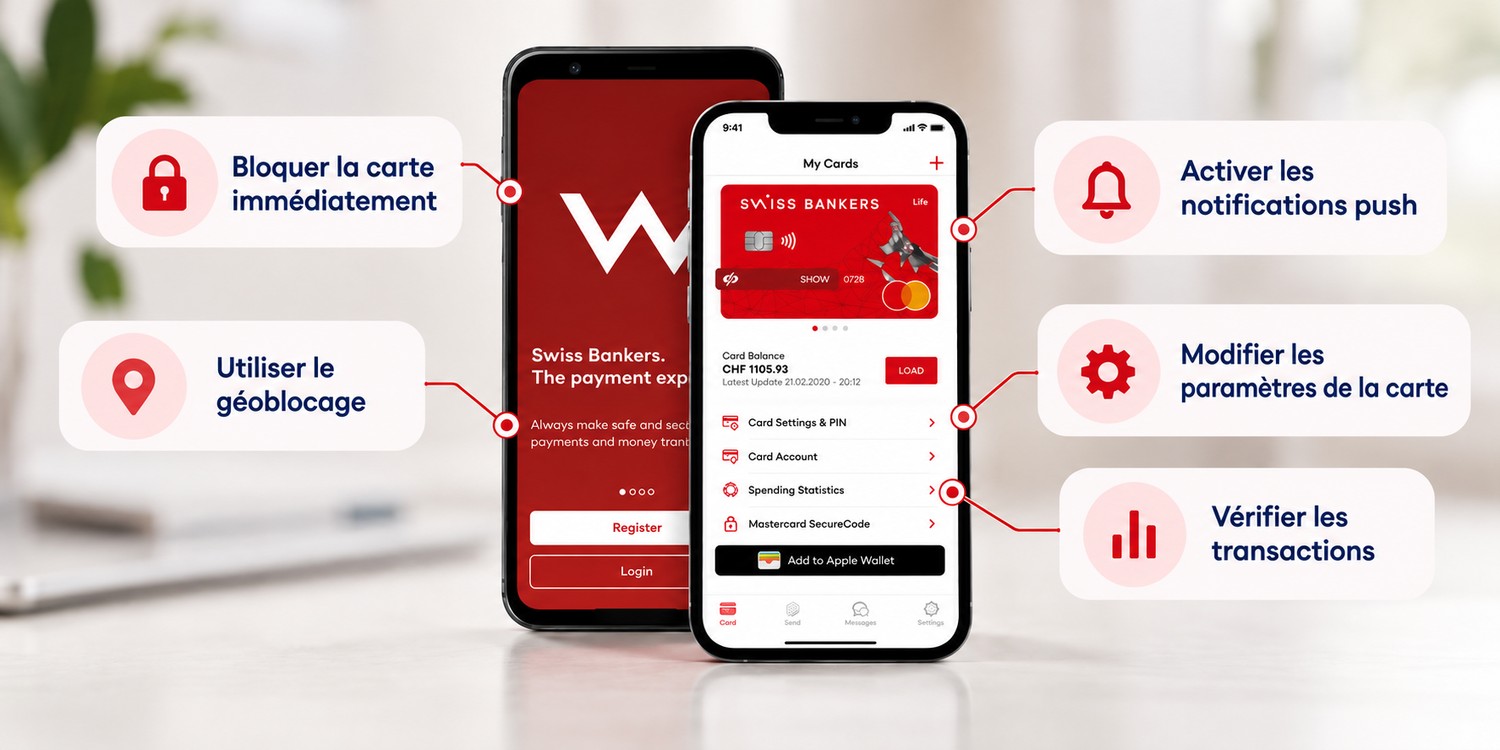
Activez les notifications de transaction : les notifications push permettent de détecter rapidement les mouvements de carte inhabituels.
Grâce à l’application Swiss Bankers, vous gardez un œil sur l’activité de vos cartes et pouvez gérer directement divers paramètres de sécurité. Les notifications push vous informent des transactions et vous aident à détecter rapidement les mouvements inhabituels sur vos cartes. Si nécessaire, vous pouvez bloquer et débloquer votre carte directement dans l’application, ainsi que bloquer les paiements dans certaines régions grâce au géoblocage.
Les messages de smishing semblent souvent très authentiques et jouent délibérément sur l'urgence, la confiance ou la curiosité. Il est donc d'autant plus important de rester vigilant face à des SMS inattendus et de ne pas cliquer précipitamment sur des liens. Vérifiez toujours les demandes suspectes via l’application officielle, le site web ou le numéro de service du prestataire concerné. Si vous avez déjà saisi des données ou confirmé un paiement, agissez rapidement et contactez votre banque ou l’émetteur de votre carte.
Parlez également des dernières arnaques en date aux membres de votre famille, en particulier aux personnes âgées ou à celles qui sont moins familiarisées avec les formes de fraude numérique. Une simple mise en garde peut suffire à les aider à repérer plus rapidement les messages suspects.

© Swiss Bankers 2026


