Ingegneria sociale: ecco come i truffatori manipolano la fiducia e il comportamento delle persone

I firewall, la crittografia e l’autenticazione a più fattori proteggono i sistemi tecnici. Tuttavia, gli hacker sanno che la via più semplice passa spesso attraverso le persone. È proprio qui che entra in gioco il social engineering. In questo contesto, i truffatori sfruttano la fiducia, la paura o la fretta per ottenere dati o denaro. Scoprite come funziona l’ingegneria sociale, come riconoscere i tentativi di manipolazione e come proteggervi.

Che cos’è il social engineering?

Il social engineering indica la manipolazione psicologica mirata delle persone al fine di indurle a compiere azioni che possono danneggiare loro stesse o la loro organizzazione: rivelare password, trasferire denaro, aprire porte o installare malware.

A tal fine, gli aggressori sfruttano in modo mirato la fiducia, la disponibilità ad aiutare, l’autorità, la paura o la fretta. Anziché cercare una vulnerabilità tecnica, cercano di indurre le persone ad aggirare autonomamente le regole di sicurezza.

In questo modo, l’autore dell’attacco non hackera il sistema, ma la fiducia.

Travel: la carta di credito prepagata gratuita

Pagamenti sicuri con la carta di credito prepagata Travel in oltre 70 milioni di negozi in tutto il mondo. Disponibile in CHF, EUR e USD. Gestisci il saldo tramite l’app. Prelievi di contanti in Svizzera e all’estero. Ordina subito online: senza verifica della solvibilità, in soli 5 minuti!

Maggiori informazioni

Perché il social engineering funziona così bene?

Il social engineering funziona perché i truffatori sfruttano in modo mirato le reazioni umane. Creano situazioni in cui tendiamo ad agire in fretta, ad aiutare o a fidarci, invece di verificare con maggiore attenzione.

  • Autorità: un presunto dirigente, un ente pubblico o il supporto IT appaiono credibili e quindi spesso vengono messi meno in discussione.
  • Pressione temporale: «Il suo conto verrà bloccato entro 24 ore!» Affermazioni di questo tipo mirano a generare stress e a indurci ad agire in fretta.
  • Disponibilità ad aiutare: una presunta collega, un familiare o un cliente chiede urgentemente aiuto, approfittando così della nostra disponibilità a dare una mano.
  • Curiosità e ricompensa: informazioni interessanti, una presunta vincita o un’offerta esclusiva hanno lo scopo di indurre a cliccare su un link, aprire un file o collegare un dispositivo sconosciuto senza riflettere.
  • Paura: minacce di perdite finanziarie, conseguenze legali o blocchi degli account hanno lo scopo di impedire alle persone coinvolte di valutare la situazione con calma.

Più un messaggio suscita una reazione emotiva, più è importante fermarsi un attimo e valutare la situazione in modo indipendente.
Quali sono i metodi di social engineering esistenti?

Il social engineering ha molte facce. Il tentativo di frode può iniziare tramite e-mail, SMS o telefono, oppure con un codice QR, un sito web contraffatto o una storia inventata. Spesso vengono combinati più metodi tra loro.
  • Phishing: le e-mail contraffatte hanno lo scopo di indurvi a cliccare su un link, aprire un allegato o inserire le vostre credenziali di accesso.
  • Smishing: il tentativo di frode arriva tramite SMS o servizi di messaggistica, ad esempio sotto forma di una presunta notifica di consegna di un pacco o di un avviso bancario.
  • Vishing: i truffatori chiamano spacciandosi, ad esempio, per una banca, un ente pubblico o un servizio di assistenza informatica.
  • Spoofing: i numeri di telefono, i mittenti delle e-mail o i siti web vengono manipolati affinché il tentativo di frode appaia il più autentico possibile.
  • Quishing: i codici QR manipolati reindirizzano verso siti web o pagine di pagamento contraffatti.
  • Pretexting: i truffatori inventano una storia credibile per ottenere informazioni o indurre a compiere una determinata azione.
  • Baiting: un presunto vantaggio – ad esempio una vincita, un download gratuito o una chiavetta USB ritrovata – ha lo scopo di suscitare curiosità e indurre a compiere azioni imprudenti.
  • Anche l’intelligenza artificiale svolge un ruolo sempre più importante: oggi, grazie all’IA, è possibile generare notizie, immagini o persino voci clonate che sembrano incredibilmente reali. Per questo motivo, oggi più che mai vale la regola: non conta la prima impressione, ma la verifica indipendente.

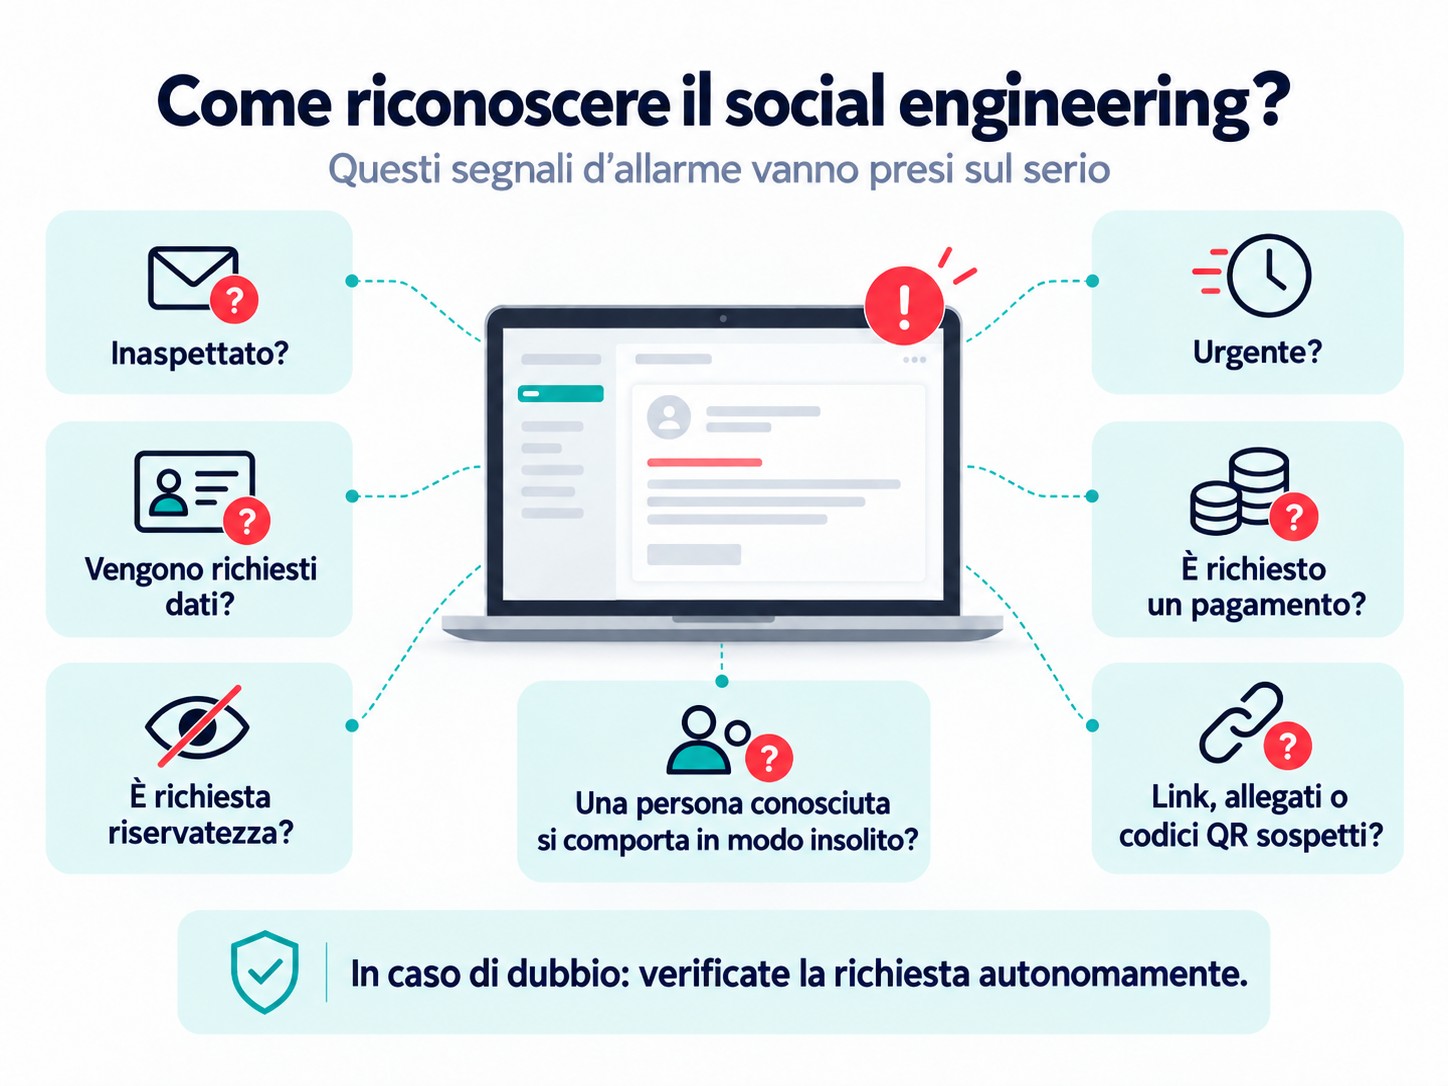
Come si riconosce il social engineering?

L'ingegneria sociale spesso appare credibile perché il contatto sembra familiare, urgente o personale. Pertanto, ciò che conta non è solo chi vi contatta, ma soprattutto ciò che vi viene richiesto.

Prestino particolare attenzione a questi segnali di allarme:

  • Contatto inaspettato: una banca, un ente pubblico, una collega o un fornitore di servizi vi contatta improvvisamente con una richiesta insolita.
  • Pressione temporale: vi viene chiesto di reagire immediatamente, di autorizzare un pagamento o di confermare dei dati.
  • Richiesta di dati sensibili: vi viene chiesto di comunicare password, PIN, TAN o codici di sicurezza.
  • Richiesta di pagamento insolita: vi viene chiesto di effettuare un bonifico, acquistare buoni o confermare un pagamento.
  • Link, allegati o codici QR sospetti: vi viene chiesto di inserire dati o installare software tramite questi.
  • Verificate il mittente e la destinazione del link: passate il mouse sull’indirizzo del mittente, su un link o su un pulsante senza cliccarci sopra. Verificate quale indirizzo si nasconde effettivamente dietro e se è plausibile.
  • Richiesta di riservatezza: frasi come «Non ne parli con nessuno» o «Questo deve rimanere confidenziale» sono un chiaro segnale di allarme.
  • Comportamento insolito: una persona che conoscete improvvisamente scrive in modo diverso dal solito o utilizza un nuovo canale di comunicazione.

Ricordate: quanto più una richiesta appare urgente, insolita o riservata, tanto più è importante verificarla in modo indipendente.
Cosa fare in caso di un contatto sospetto?

Un messaggio sembra strano, chi chiama fa pressione o una richiesta non è in linea con la situazione? In questi casi vale la regola: non reagire immediatamente, ma prima verificare. Anche solo un breve istante può aiutare a riconoscere un tentativo di truffa.

  • Interrompete il contatto: non lasciatevi mettere sotto pressione. In caso di una chiamata sospetta, potete semplicemente riagganciare.
  • Non fornite dati sensibili: non comunicate password, PIN, TAN, codici di sicurezza o dati della carta.
  • Buono a sapersi: Swiss Bankers non vi chiederà mai via e-mail il numero completo della vostra carta, i vostri dati di accesso, PIN, TAN o codici di sicurezza.
  • Non aprire né installare nulla: non cliccare su link sospetti, non aprire allegati sconosciuti e non scansionare codici QR inattesi.
  • Verificate voi stessi la richiesta: contattate la persona, la banca o l’organizzazione in questione tramite un canale di contatto noto o ufficiale.
  • Non autorizzare pagamenti: confermate solo le operazioni che avete avviato voi stessi e che potete identificare con certezza.
  • Segnalare i contatti sospetti: è possibile segnalare i tentativi di frode all’Ufficio federale della cibersicurezza (UFCS). Se necessario, informare anche l’azienda interessata o la propria banca.

Importante: per la verifica, non utilizzate mai i dati di contatto o i link contenuti nel messaggio sospetto.
Cosa fare se avete già reagito?

Un clic errato o una condivisione incauta possono capitare in un attimo. È fondamentale agire rapidamente per limitare il danno.

  • Se avete inserito la password: modificate immediatamente la password in questione tramite il sito web ufficiale o l’app. Se utilizzate la stessa password anche per altri servizi, modificatela anche lì.
  • Dati bancari o della carta comunicati: contattate immediatamente la vostra banca o l’emittente della carta e controllate le vostre transazioni. Se sospettate un abuso, bloccate immediatamente la carta in questione.
  • Comunicazione del PIN, del TAN o del codice di sicurezza: informate immediatamente la vostra banca o l’emittente della carta.
  • Pagamento autorizzato: contattate la vostra banca il prima possibile per limitare ulteriori danni.
  • Installazione di software o accesso remoto: disconnettete il dispositivo da Internet e fatelo controllare. Modificate poi le password importanti da un dispositivo affidabile.
  • Documentare l’incidente: conservate messaggi, screenshot, numeri di telefono e altre informazioni. In caso di danno finanziario, questi dati potrebbero essere importanti per una segnalazione o una denuncia penale.

Più rapidamente reagite, più facilmente potrete limitare ulteriori danni.

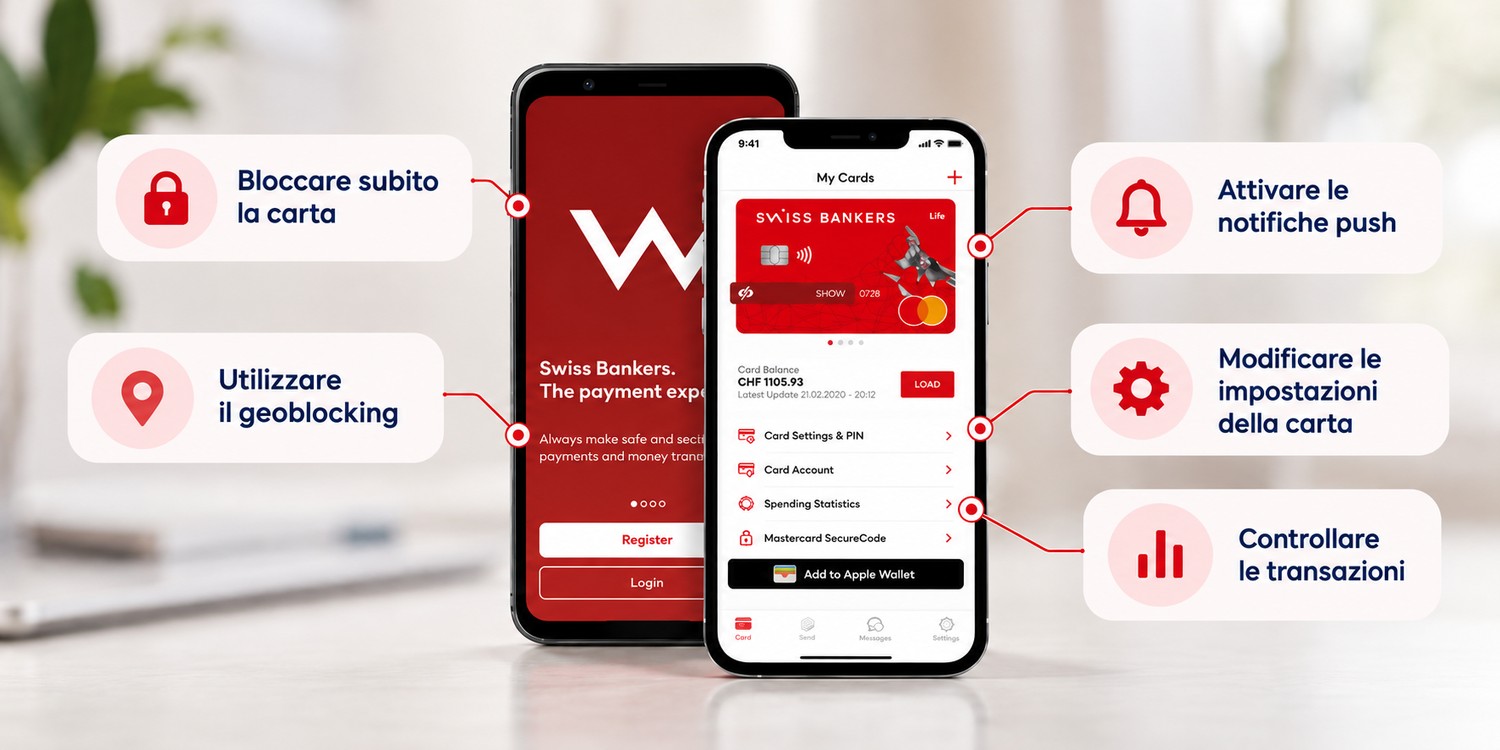
Maggiore controllo con l’app Swiss Bankers

Con l’app Swiss Bankers potete bloccare immediatamente la vostra carta in caso di necessità, utilizzare il geoblocking, attivare le notifiche push e controllare le vostre transazioni. In questo modo è possibile individuare più rapidamente le attività sospette e limitare eventuali danni.
Come proteggersi dal social engineering

Non è possibile impedire del tutto il social engineering. Tuttavia, adottando alcune semplici abitudini è possibile ridurne notevolmente il rischio:
  • Mettete in discussione le richieste inaspettate: verificate sempre le richieste insolite tramite un secondo canale di comunicazione indipendente.
  • Utilizzate le passkey o un'autenticazione a due fattori forte: rendono più difficile l'uso improprio delle credenziali rubate.
  • Attivare le notifiche: le notifiche push relative agli accessi o alle transazioni aiutano a individuare tempestivamente attività insolite.
  • Utilizzate canali di accesso ufficiali: preferite l’app ufficiale, i segnalibri salvati o gli indirizzi web digitati manualmente.
  • Fare un uso parsimonioso delle informazioni personali: meno i truffatori sanno della vostra banca, del vostro datore di lavoro o della vostra cerchia di conoscenti, più difficile sarà per loro inventare storie credibili.
  • Mantenere aggiornati dispositivi e app: gli aggiornamenti regolari risolvono le vulnerabilità di sicurezza note.
  • Sensibilizzare anche le persone vicine: parlate con i familiari e i colleghi delle attuali truffe, in particolare con chi ha meno esperienza in materia di tentativi di frode digitale.

Conclusione: prima verificare, poi agire

Il social engineering ha così tanto successo perché non sfrutta vulnerabilità tecniche, ma caratteristiche umane quali la fiducia, la disponibilità ad aiutare e il rispetto per l’autorità. È proprio qui che possiamo intervenire: chi conosce questi trucchi rimane più vigile. Spesso basta una breve pausa per riconoscere un attacco in tempo e fermarlo.