


Presentazione carte di credito propagate
 Confronto tra le carte e condizioni
Informazioni importanti:
Am 10. April 2024 wurden das Kundenportal sowie der Web-Zugriff auf das Kartenkonto eingestellt. Bitte laden Sie die Swiss Bankers App herunter, um weiterhin uneingeschränkten Zugriff auf alle Dienste zu haben.
È un partner commerciale di Swiss Bankers?
Hier geht es zum Partnerportal.
Una presunta notifica di consegna di un pacco, una carta bloccata o una richiesta di pagamento urgente: a prima vista, questi SMS sembrano spesso del tutto credibili. È proprio su questo che puntano i truffatori: vogliono indurvi a cliccare in fretta per ottenere così dati personali, password o informazioni relative alle carte di credito. Scoprite come funziona lo smishing, quali segnali di allarme dovreste riconoscere e come proteggervi efficacemente.
 03.10.2026
 Miryana
Il termine "smishing" deriva dalla fusione dei termini SMS e phishing. Si tratta di una pratica con cui i truffatori inviano messaggi che a prima vista sembrano affidabili, ad esempio a nome di una banca, di un corriere, di un ente pubblico o di un operatore di telefonia mobile.
L’obiettivo: indurvi a reagire il più rapidamente possibile e a rivelare informazioni sensibili, senza rendervi conto che queste finiscono direttamente nelle mani dei truffatori. Le richieste tipiche sono, ad esempio:
cliccare su un link che rimanda a un sito web contraffatto,
inserire dati personali, password o dati della carta di credito,
installare un’app dannosa,
richiamare un numero di telefono dietro al quale si nascondono i truffatori.
Lo smishing rientra nel social engineering. Anziché sfruttare vulnerabilità tecniche, i malintenzionati puntano in modo mirato sulle reazioni umane, quali la fretta, la paura, la fiducia o la curiosità.
Lo smishing sfrutta situazioni che ci sono familiari nella vita quotidiana – ed è proprio questo a rendere la truffa così convincente.
Elevata attenzione: gli SMS vengono spesso letti immediatamente. Inoltre, sullo smartphone tendiamo a reagire più rapidamente piuttosto che esaminare un messaggio con maggiore attenzione.
Mittenti falsificati: i nomi dei mittenti possono essere manipolati. In questo modo, un messaggio fraudolento può sembrare provenire da una banca o da un’azienda nota e, in alcuni casi, può persino apparire nella stessa conversazione degli SMS autentici.
Schermo piccolo: gli indirizzi Internet lunghi sono più difficili da controllare sullo smartphone. Di conseguenza, i link sospetti passano meno facilmente inosservati.
Rilevanza nella vita quotidiana: pacchi, conti bancari, fatture o comunicazioni da parte delle autorità riguardano quasi tutti. Per questo motivo, un SMS di questo tipo spesso sembra credibile proprio nel momento giusto.
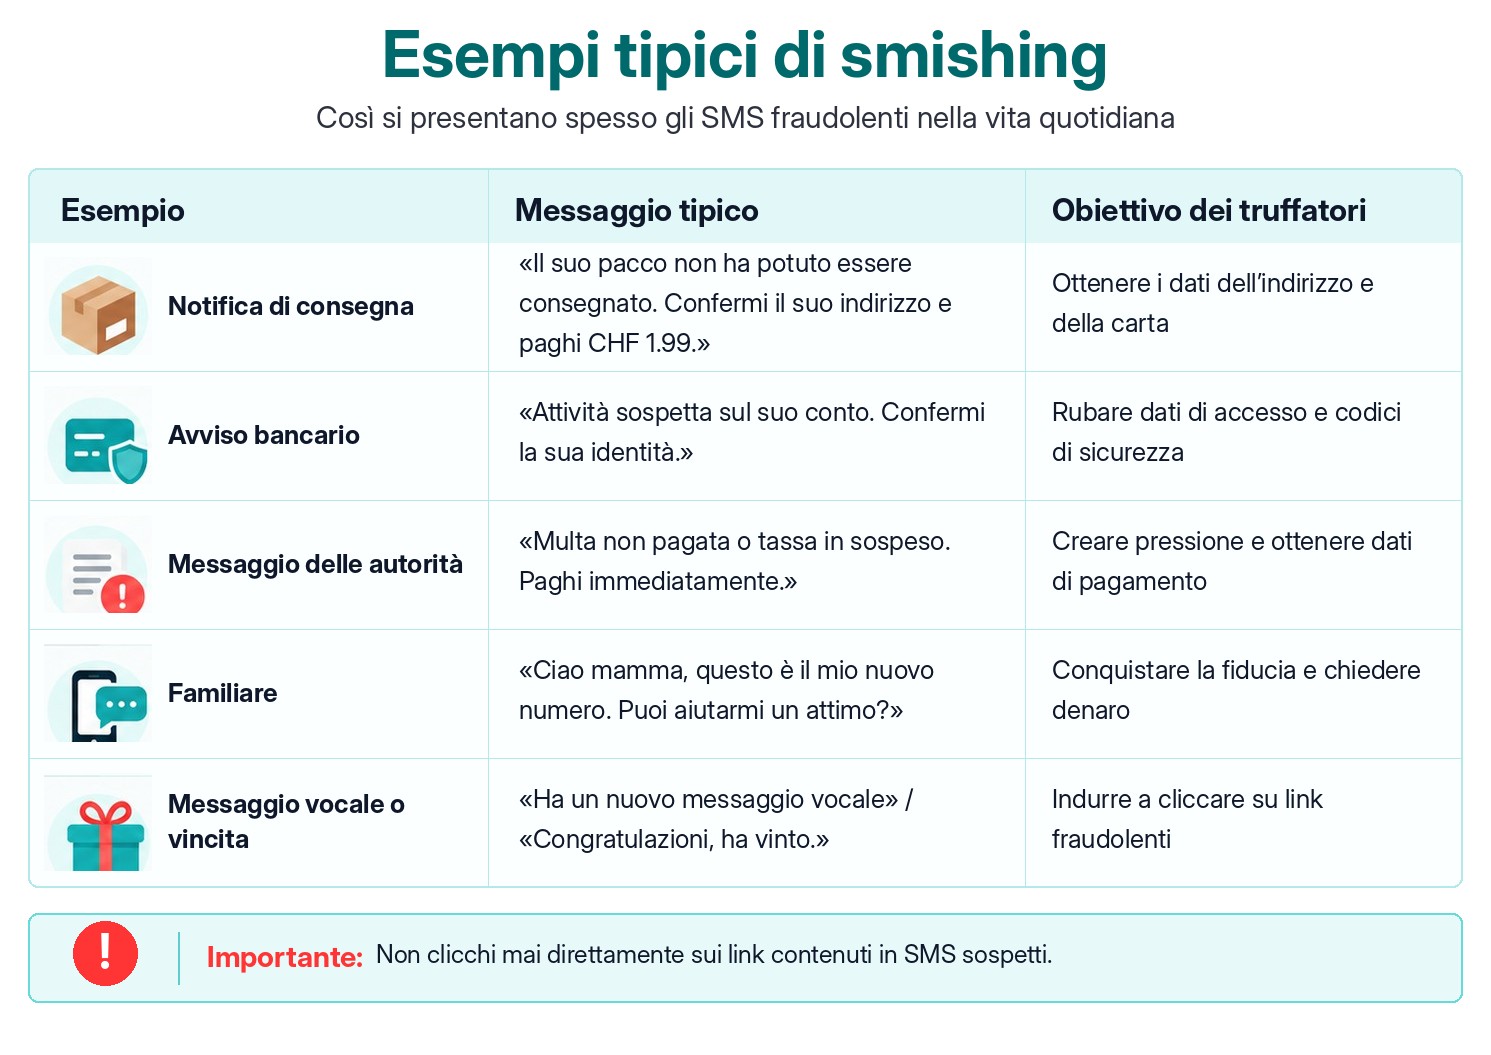
I messaggi di smishing possono presentarsi in modi molto diversi, ma di solito seguono lo stesso principio: sembrano familiari, creano pressione o suscitano curiosità e hanno lo scopo di indurvi a reagire rapidamente. Molto spesso i truffatori si spacciano per corrieri, banche, enti pubblici o persino familiari. La seguente panoramica mostra esempi tipici tratti dalla vita quotidiana e spiega quale obiettivo perseguono i truffatori.
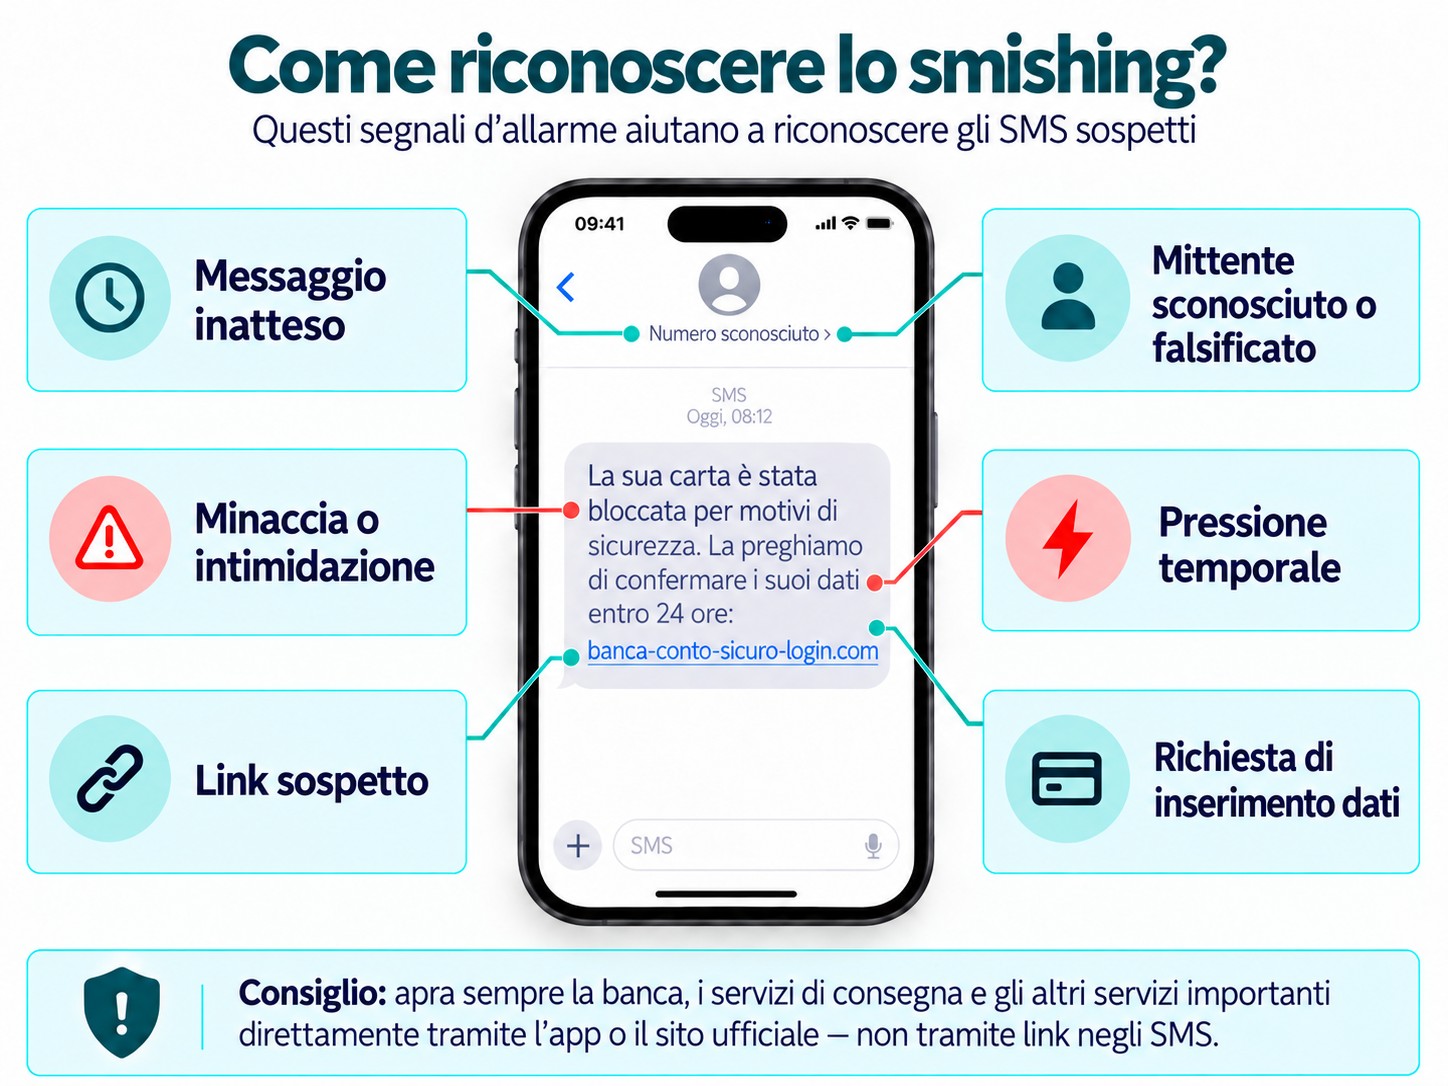
Anche i messaggi di smishing realizzati in modo professionale presentano spesso tipici segnali di allarme:
Richiesta di inserimento di dati: le banche e i fornitori affidabili non vi chiedono mai tramite SMS di inserire o comunicare password, PIN o codici TAN tramite un link. Se vi vengono richiesti dati di questo tipo, si tratta di un chiaro segnale di allarme.
Pressione temporale e minacce: espressioni come «entro 24 ore» o «il suo conto verrà bloccato» hanno lo scopo di spingerla a reagire rapidamente.
Messaggio inaspettato: ricevete, ad esempio, una notifica di pacco anche se non state aspettando alcuna spedizione, oppure un messaggio da un fornitore presso il quale non avete alcun conto.
Mittente falso: i nomi dei mittenti e i numeri di telefono possono essere manipolati. In questo modo, un SMS fraudolento può sembrare provenire da una banca o da un’azienda nota – a volte addirittura nella stessa cronologia dei messaggi degli SMS autentici.
Link sospetti: prestate attenzione a indirizzi Internet insoliti, errori di battitura, parole aggiuntive o estensioni di dominio che saltano all’occhio.
Richiesta di inserimento dati: se vi viene chiesto di inserire password, PIN, codici di sicurezza o dati della carta di credito tramite un link, dovete prestare particolare attenzione.
Formule di saluto impersonali o insolite: i saluti generici possono essere un segnale d’allarme, anche se a volte i moderni messaggi fraudolenti utilizzano nomi e dati personali.
Anomalie linguistiche: errori ortografici, formulazioni insolite o caratteri speciali possono indicare una truffa. Non fidatevi però ciecamente: molti messaggi di smishing sono ormai redatti in modo molto professionale dal punto di vista linguistico.
Importante: un mittente che sembra conosciuto o un messaggio privo di errori non significa automaticamente che l’SMS sia autentico.
Se un SMS vi sembra sospetto, dovete fare soprattutto una cosa: non reagite in modo affrettato.
Non clicchi sui link presenti nel messaggio.
Non rispondete e non richiamate il numero indicato nel messaggio. Anche solo una risposta può rivelare ai malintenzionati che il vostro numero è attivo.
Non inserite dati personali, password o informazioni relative alle carte di credito.
Verificate il messaggio in modo indipendente: aprite voi stessi l’app o il sito web ufficiale del presunto mittente e controllate se effettivamente è presente un messaggio.
Se avete dei dubbi, contattate l’azienda tramite i canali ufficiali.
Cancellate il messaggio e bloccate il mittente se si tratta chiaramente di un tentativo di frode.
Segnalate i messaggi sospetti. Potete segnalare i tentativi di phishing e smishing all’Ufficio federale per la sicurezza informatica (BACS). In questo modo è possibile individuare più rapidamente i siti web fraudolenti e adottare le misure del caso.
È importante non utilizzare mai il link o i recapiti contenuti nell’SMS sospetto per effettuare verifiche. In questo modo eviterete di essere reindirizzati direttamente a un sito web contraffatto o ai truffatori.
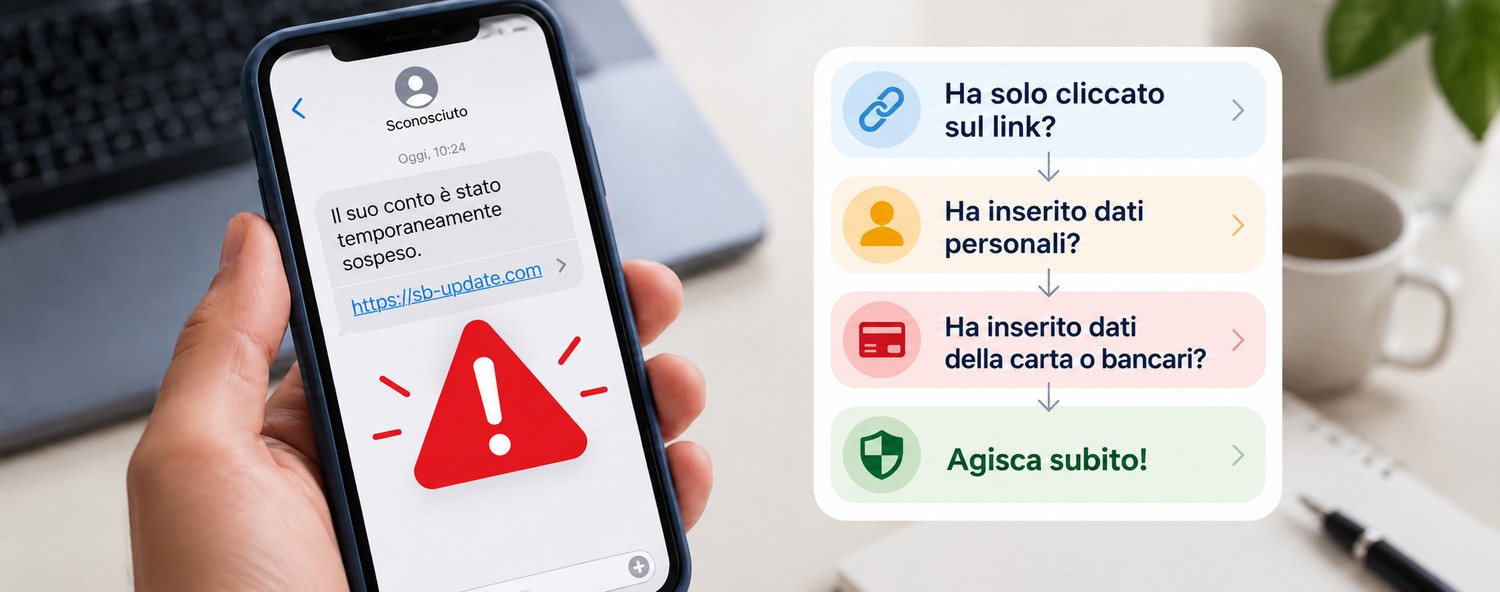
Cliccare su un link sospetto non significa automaticamente che si sia già verificato un danno. Ciò che conta è cosa avete fatto dopo:
Se avete solo cliccato senza inserire nulla: chiudete la pagina e non scaricate file o app.
Se avete inserito i dati di accesso: modificate immediatamente la password interessata tramite il sito web ufficiale o l’app. Se utilizzate la stessa password anche per altri servizi, modificatela anche lì. Se possibile, attivate l’autenticazione a due fattori.
Se avete inserito dati bancari o della carta: contattate immediatamente la vostra banca o l’emittente della carta e controllate le vostre transazioni. Se avete una carta Swiss Bankers, in caso di sospetto di frode potete utilizzare direttamente nell’app il servizio self-service «Sostituisci carta».
Codici di sicurezza comunicati: contattate immediatamente la vostra banca o l’emittente della carta. Tali codici possono consentire ai truffatori di confermare pagamenti o accessi.
Installazione di un’app sconosciuta: disconnettete innanzitutto lo smartphone da Internet e rimuovete l’app sospetta. Verificate anche le sue autorizzazioni. Se avete dei dubbi, fate controllare il dispositivo da un esperto e modificate le password importanti da un dispositivo affidabile.
È possibile segnalare link di phishing sospetti all’Ufficio federale per la sicurezza informatica (BACS) tramite antiphishing.ch. Se desiderate ricevere un riscontro, utilizzate il modulo di segnalazione online del BACS.
Se avete già subito un danno finanziario, il BACS raccomanda inoltre di sporgere denuncia presso la polizia locale. Conservate gli SMS e, se possibile, gli screenshot, i numeri di telefono, i link e altre informazioni relative al tentativo di frode.
Oltre a prestare attenzione ai messaggi sospetti, alcune impostazioni possono offrire una protezione aggiuntiva:
Attivare l’autenticazione a due fattori: in questo modo, una password rubata da sola non è solitamente sufficiente per accedere a un conto.
Controllare attentamente le autorizzazioni: confermare i TAN, i codici di sicurezza o le richieste nelle app bancarie solo se si è avviato personalmente l’operazione.
Mantenere aggiornati smartphone e app: gli aggiornamenti regolari risolvono le vulnerabilità note.
Installare app solo dagli store ufficiali: se possibile, disattivare l’installazione da fonti sconosciute.
Utilizzate i filtri antispam e per i messaggi: molti smartphone e operatori di telefonia mobile sono in grado di riconoscere automaticamente gli SMS sospetti o di filtrare i messaggi provenienti da mittenti sconosciuti.
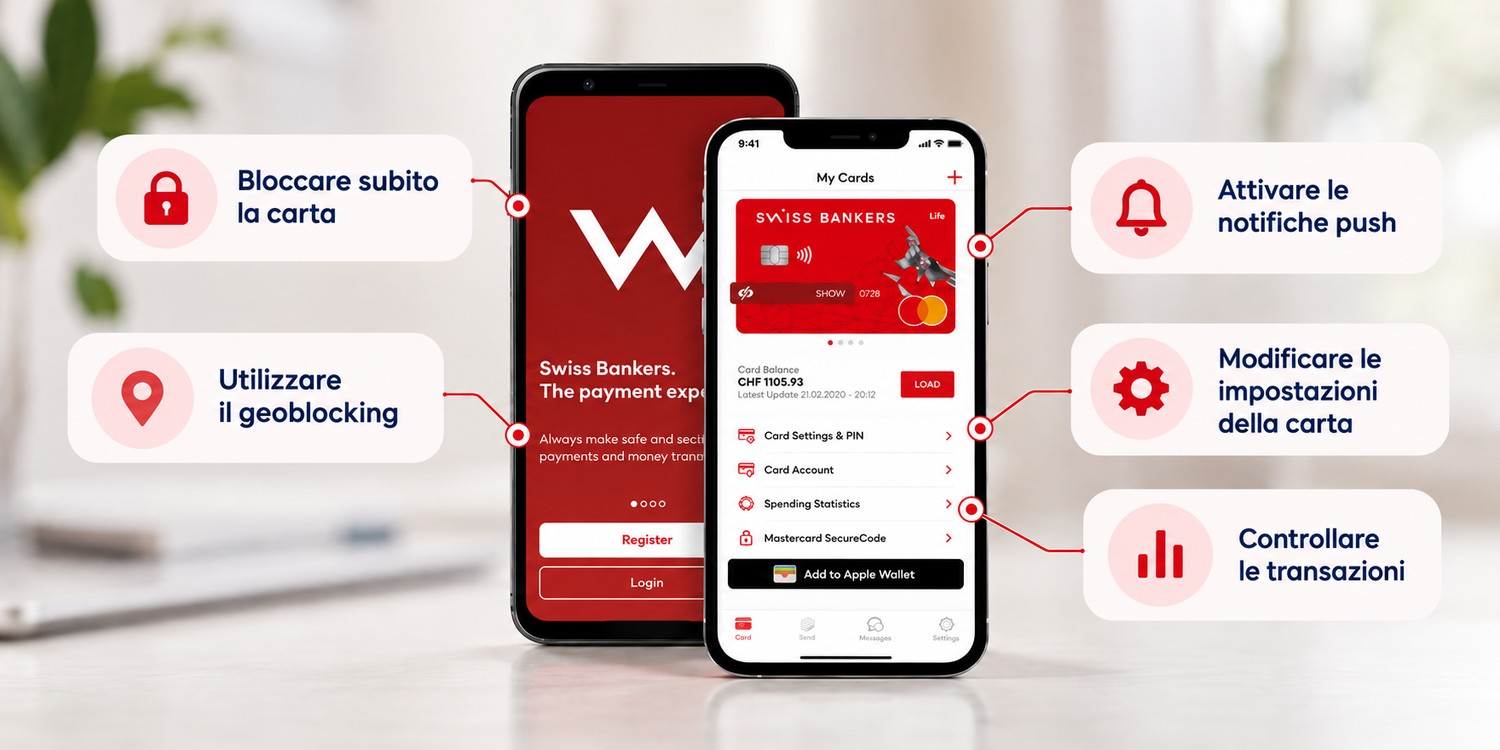
Attivare le notifiche sulle transazioni: le notifiche push aiutano a individuare rapidamente movimenti sospetti sulla carta.
Con l’app Swiss Bankers potete tenere sotto controllo l’attività delle vostre carte e gestire direttamente diverse impostazioni di sicurezza. Le notifiche push vi informano sulle transazioni e vi aiutano a individuare tempestivamente movimenti insoliti sulla carta. Se necessario, potete bloccare e sbloccare la vostra carta direttamente nell’app, nonché bloccare i pagamenti in determinate regioni tramite il geoblocking.
I messaggi di smishing sembrano spesso incredibilmente autentici e puntano in modo mirato sulla fretta, sulla fiducia o sulla curiosità. È quindi ancora più importante prestare attenzione agli SMS inaspettati e non cliccare frettolosamente sui link. Verificate sempre le richieste sospette tramite l’app ufficiale, il sito web o il numero di assistenza del rispettivo fornitore. Se avete già inserito dati o confermato un pagamento, agite rapidamente e contattate la vostra banca o l’emittente della carta.
Parla anche con i tuoi familiari delle attuali truffe, in particolare con i parenti più anziani o con chi ha meno familiarità con le forme di frode digitale. Anche un breve avvertimento può aiutare a riconoscere più rapidamente i messaggi sospetti.

© Swiss Bankers 2026


